Para CTOs, Diretores de QA e líderes de produto sob pressão de escape rate
Testes funcionais: releases sem defeitos em cada fluxo crítico do negócio
Estruturamos a sua prática de testes funcionais e conceção assistida por IA para reduzir o escape rate com métricas de valor para o negócio — desde conceção orientada ao risco até integração real em CI/CD.
Com a confiança de organizações onde o erro num fluxo crítico não é opção
O problema não são os testes funcionais, é o que falta
Três cenários, um mesmo risco de negócio
Nas organizações que assessoramos vemos três cenários distintos. Embora tenham sintomas próprios, partilham a consequência: quando a prática de testes funcionais não está concebida com estratégia, o risco é absorvido pelo negócio.
Testes sem estratégia
A validação depende do programador disponível e concentra-se em fluxos felizes. Cada release negocia cobertura contra data — os defeitos aparecem em produção e a causa raiz dilui-se entre desenvolvimento, QA e produto. Não há forma de antecipar o que falhará nem quanto custará corrigi-lo.
Cobertura sem governo
Há casos, mas não há matriz de risco nem rastreabilidade transversal. O catálogo infla com obsoletos, e ninguém consegue explicar à direção por que o escape rate não baixa com a equipa dedicada. Cada nova funcionalidade adiciona carga, não a retira.
Sem governo em ambientes complexos
Múltiplas squads e vendors, cobertura alta no papel. A IA opera em pilotos isolados gerando casos que ninguém revê contra compliance, sem quality gates em CI/CD. Cada release continua a ser incerteza — com o agravante de que agora há mais volume de casos e menos clareza sobre quais importam.
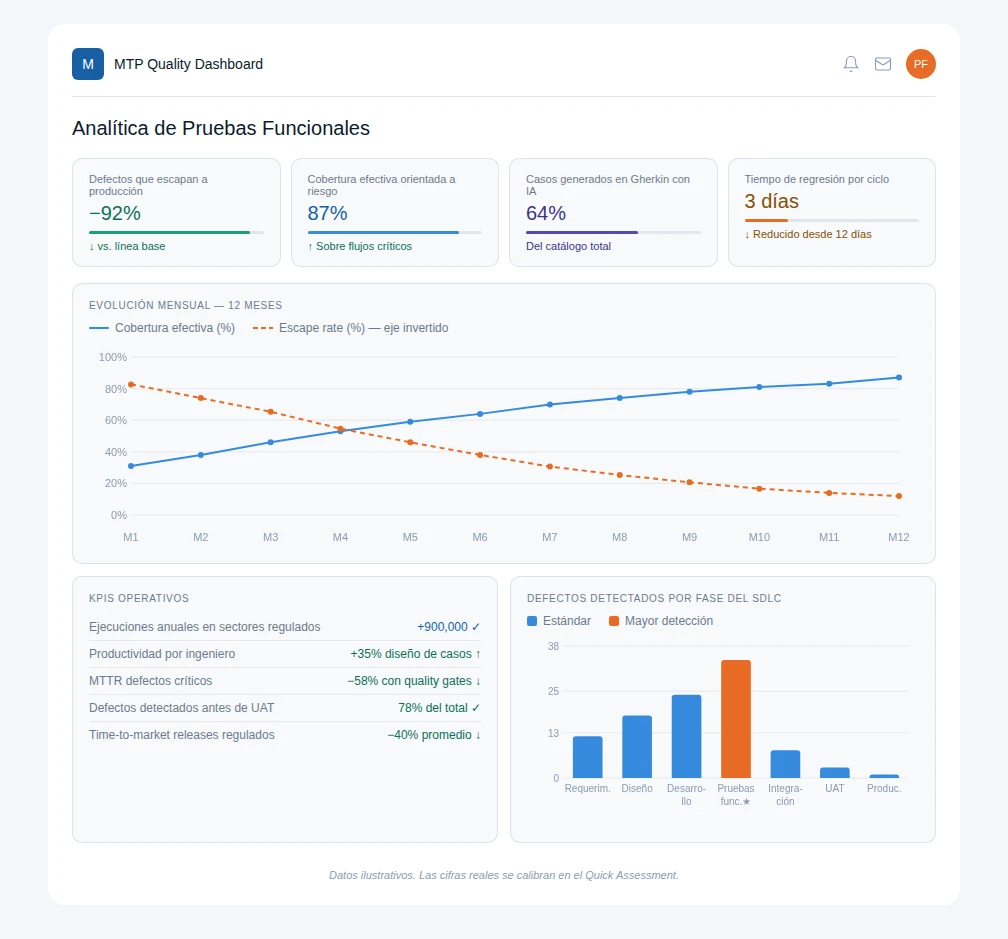
Seja qual for o seu cenário, a causa raiz é a mesma: a qualidade funcional não está concebida com a estratégia, a conceção orientada ao risco e o governo que o negócio necessita. É isso que concebemos.
O custo da má qualidade funcional não aparece no orçamento de TI, aparece no resultado do negócio
O custo anual da má qualidade de software a nível global
– CISQ (Consortium for Information & Software Quality)
| 67% |
Dos defeitos são introduzidos em conceção ou requisitos, |
| 63% |
Menos erros em empresas com cultura de qualidade sólida |
|
500 mil |
Casos de teste funcionais executados por ano pela MTP |
Onde aparece o custo real na sua organização?
Hotfixes não orçamentados resolvendo defeitos que a regressão funcional deveria ter detetado dois sprints antes — consumindo tempo das equipas mais críticas
Catálogo inflado de casos obsoletos que deixaram de detetar defeitos relevantes há vários releases mas continuam a consumir tempo de execução e manutenção
Escape rate que não baixa apesar de mais pessoal porque o problema é a conceção da prática, não o quadro — mais executores sobre uma arquitetura quebrada apenas escalam o problema
Releases adiados aguardando ciclos de regressão que não conseguem testar os fluxos críticos antes da data comprometida com o negócio
IA em pilotos sem governance gerando casos que ninguém revê contra compliance nem contra critérios de aceitação definidos — volume sem valor e sem audit trail
Erosão de confiança executiva em TI quando o escape rate não melhora apesar do investimento em QA — e a direção não consegue ver métricas concretas por fluxo crítico
Omniatest®, Framework próprio da MTP
Não prometemos apenas testes funcionais: entregamos os resultados que só se obtêm com método, conceção orientada ao risco e suporte
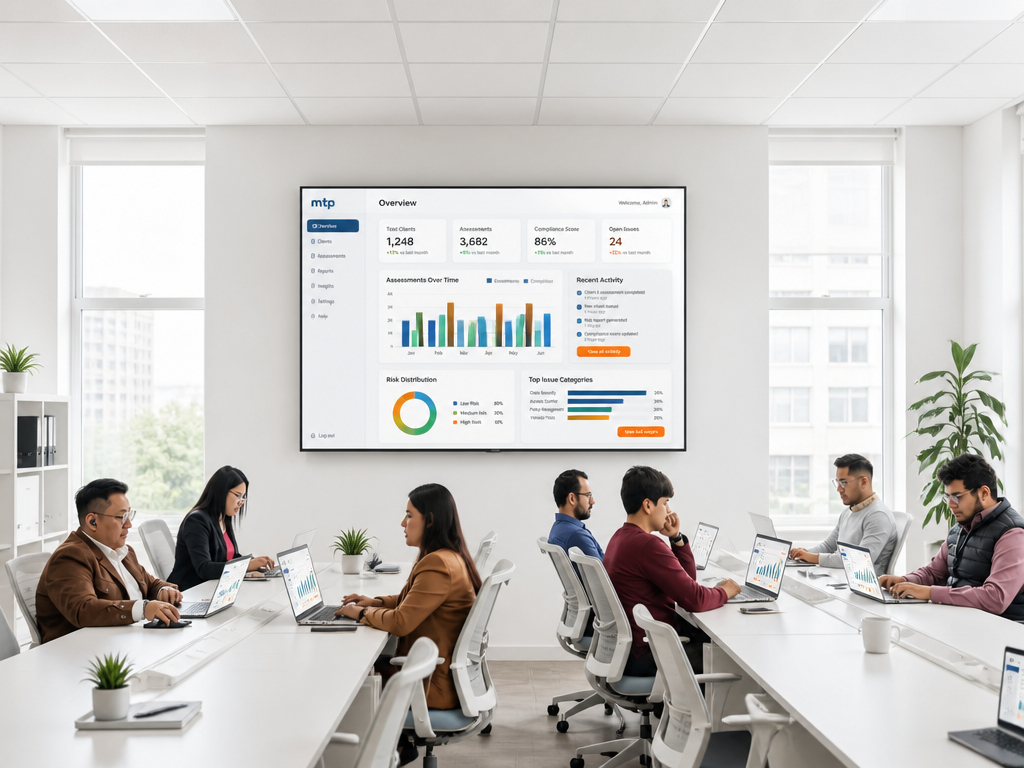
Omniatest® normaliza conceção de casos, dados de teste e ambientes desde o primeiro sprint. O escape rate não é um dado de surpresa no final do release, é uma métrica que o CIO consulta antes do comité.
Conceção orientada ao risco desde a origem
Geração IA com validação especializada certificada
Agentes de IA geram casos Given/When/Then à velocidade de horas. Especialistas certificados ISTQB validam cada decisão crítica com audit trail completo. Só constrói quem opera sob CNBV, Condusef e SOX com rastreabilidade regulatória.
Fábrica de QE ou célula embebida segundo o seu cenário
Escape rate mensurável, não percentagem de casos executados
Quando a prática funcional está concebida e governada
Resultados que o negócio reconhece, não apenas a equipa técnica
Quality gates funcionais por fluxo crítico
Critérios objetivos de go/no-go por fluxo, não por percentagem global de execução. A direção sabe que risco aceita antes de aprovar o release, não depois do incidente.
Matriz de risco priorizada
Catálogo calibrado ao impacto financeiro, comercial e reputacional, não ao calendário. Os recursos de QA concentram-se onde um defeito tem maior consequência para o negócio.
Geração Gherkin com IA + Human-in-the-Loop
A equipa volta a conceber estratégia, não a redigir casos repetitivos. A IA gera à velocidade de horas; o especialista ISTQB valida antes de executar. Audit trail completo desde o requisito até ao caso.
Integração CI/CD com go/no-go por risco
Ligação a Jenkins, Azure DevOps ou GitLab. Quality gates que ajustam rigor ao risco da mudança, não ao volume. Cada commit desencadeia cobertura calibrada sem bloquear o pipeline de desenvolvimento.
Visibilidade executiva com escape rate real
Dashboard com escape rate desagregado por fluxo crítico e por release. O CIO consulta métricas comparáveis entre squads, releases e vendors — sem interpretação subjetiva da equipa de QA.
Ciclos de regressão otimizados
Redução progressiva do tempo de ciclos de regressão ao eliminar casos obsoletos e concentrar execução no crítico. O time-to-market deixa de ser o custo que a qualidade paga.
PROCESSO OPERATIVO DE TESTES FUNCIONAIS
De defeitos em produção a releases sem surpresas, assim operamos
Quick Assessment de Testes Funcionais
Escape rate atual, maturidade do catálogo de casos, complexidade do stack e ROI projetado. Mapa claro da causa raiz, não do sintoma, e do custo de não atuar.
Mapeamento de fluxos críticos
Identificação de fluxos com maior impacto financeiro, comercial ou reputacional. Priorização do que cobrir primeiro, não cobrir tudo; o catálogo calibra-se à mudança, não ao calendário.
Conceção de catálogo orientado ao risco
Agentes de IA geram casos Given/When/Then; especialistas certificados ISTQB validam cada decisão crítica com audit trail completo por caso, desde o requisito até à evidência de execução.
Execução: funcionais, regressão, SIT e UAT
Testes funcionais, regressão, SIT e UAT em células de trabalho ou fábrica de QA. Integração com REST, gRPC, GraphQL e Kafka para serviços e APIs críticas.
Integração ao pipeline e quality gates
Ligação a Jenkins, Azure DevOps ou GitLab. go/no-go por risco da mudança e visibilidade unificada entre squads, releases e vendors — sem dashboard paralelo ao pipeline.
Evolução contínua do catálogo
Manutenção evolutiva trimestral, depuração de casos obsoletos e expansão de cobertura orientada ao risco que muda release a release. O conhecimento fica instalado, qualidade como capacidade organizacional.
Experiência em ambientes onde o defeito funcional não é opção
Dois contextos, mesma exigência: zero escape rate em fluxos críticos do negócio
Setor Financeiro
+500.000 casos funcionais por ano com zero incidentes em fluxos SPEI, alta de cartão e abertura digital
- +500.000 casos de teste funcionais executados por ano
- 0 incidentes críticos pós-release em SPEI, alta de cartão e abertura digital
- +30 projetos simultâneos com visibilidade operativa ao comité
- Validação sobre +200 dispositivos físicos simultâneos sob CNBV e PCI-DSS
“A cobertura deixou de ser um número de PowerPoint. O comité hoje vê escape rate por fluxo crítico e decide releases com dados.”
— Diretor de QE, Setor Financeiro
Indústria Privada
18 aplicações críticas em separação de sistemas com testes funcionais sobre 70 aplicativos
- +20.000 horas de testes funcionais, regressão e UAT
- Ciclos pré e pós-migração sobre 70 aplicativos no total
- 0 incidentes críticos em produção após a libertação
- Recuperação de 3 meses de atraso convertidos em entregas controladas
Um projeto desta magnitude —18 aplicações críticas, processos SOX em paralelo— requer método, não apenas recursos. O escape rate foi zero em produção.
— MTP International
Escala operacional verificada
12 anos executando testes funcionais nos ambientes mais exigentes do México
Incidencias Detectadas
Casos de Prueba Automatizados
Horas de Testing
Casos de Prueba Diseñados
Fase de avaliação
O que mais nos perguntam sobre Testes Funcionais enterprise
O que é cobertura orientada ao risco vs cobertura tradicional?
A cobertura tradicional persegue executar todo o catálogo de casos existentes e reportar uma percentagem. A cobertura orientada ao risco prioriza os fluxos segundo impacto financeiro, regulatório ou reputacional — o catálogo executa-se calibrado à mudança, não ao calendário. Isto reduz ciclos de regressão, baixa o escape rate sobre o crítico e liberta capacidade para conceber casos novos em vez de manter obsoletos.
Como funciona a IA em testes funcionais?
A IA opera em três modos calibrados ao quadro regulatório: IA First para gerar casos em Gherkin à velocidade de horas com validação especializada antes de executar; IA Controlada (Human-in-the-Loop) quando os dados do cliente não podem sair do perímetro regulado; e Sem IA / Compliance-Ready para validações sob CNBV, Condusef ou SOX que exigem supervisão humana explícita e assinada. Cada caso gerado deixa audit trail com autor (humano ou agente), revisor e rastreabilidade ao requisito.
O que inclui o Quick Assessment de Testes Funcionais?
Uma análise de 5 dias úteis que entrega: escape rate atual e a sua causa raiz estrutural, maturidade do catálogo de casos, complexidade do stack e ROI projetado. Em 30-60 dias instalamos a prática base: catálogo inicial em Gherkin, matriz de cobertura efetiva, escape rate mensurável e primeiro dashboard executivo.
Como se gera rastreabilidade com audit trail em testes funcionais?
Registando cada caso com o seu autor (humano ou agente de IA), revisor certificado ISTQB, decisão de aprovação e rastreabilidade ao requisito de origem. Isto permite a auditores reconstruir o que foi testado, quem o validou e que critério de aceitação foi aplicado — requisito frequente em auditorias CNBV, Condusef, SOX e PCI-DSS.
Que ferramentas usa a MTP para testes funcionais?
A MTP opera com Omniatest® como Framework próprio, conceção de casos em Gherkin assistida por IA, e integração com Cucumber, Selenium, Playwright, Appium, mabl, testRigor, Jira e Xray. Para APIs e serviços: REST, gRPC, GraphQL e eventos em Kafka. Quality gates ligados a Jenkins, Azure DevOps e GitLab. A seleção por projeto define-se no Quick Assessment segundo o seu stack atual e quadro regulatório.
Como se reduz o escape rate sistematicamente?
Atacando a causa raiz, não o sintoma. 67% dos defeitos são introduzidos em conceção ou requisitos: por isso o shift-left a Gherkin desde a origem é estrutural, não cosmético. Depois: matriz de risco por fluxo crítico, quality gates em CI/CD que ajustam rigor à mudança, e dashboard executivo com escape rate desagregado por fluxo e por release. Sem esses três elementos, o escape rate volta à sua linha base em três sprints.
Que modelos de entrega oferece a MTP para testes funcionais?
Cinco modelos segundo o cenário: células multidisciplinares embebidas em squads ágeis; fábrica de QE gerida para procura centralizada; time and materials para perfis certificados específicos; projeto fechado quando o âmbito está delimitado; e consultoria de maturidade para elevar a prática. Em todos os casos: governo transversal com RACI claro, métricas unificadas e dashboard que o CIO consulta antes do comité.
Como se justifica o ROI de testes funcionais perante o CFO?
Medindo o custo de defeitos que escapam vs. defeitos detetados em QA, o custo de hotfixes não orçamentados, o custo de regressão manual sobre catálogos inflados e o impacto em time-to-market. A prática funcional orientada ao risco reduz o COPQ (Cost of Poor Quality) de forma quantificável desde o primeiro trimestre de operação.
Em qual dos três cenários está a sua organização?
O Assessment de 5 dias úteis mapeia o seu nível atual de maturidade, TCO projetado e ROI potencial, com um entregável concreto para apresentar à direção.