Para CISOs e áreas de TI que lançam sob pressão regulatória e de negócio
Testes de pentesting: caixa negra, cinzenta e branca, SAST e DAST
Concebemos, executamos ou industrializamos a sua prática de segurança ofensiva, com cobertura desde o código até produção. Comprovado em banca e retalho.
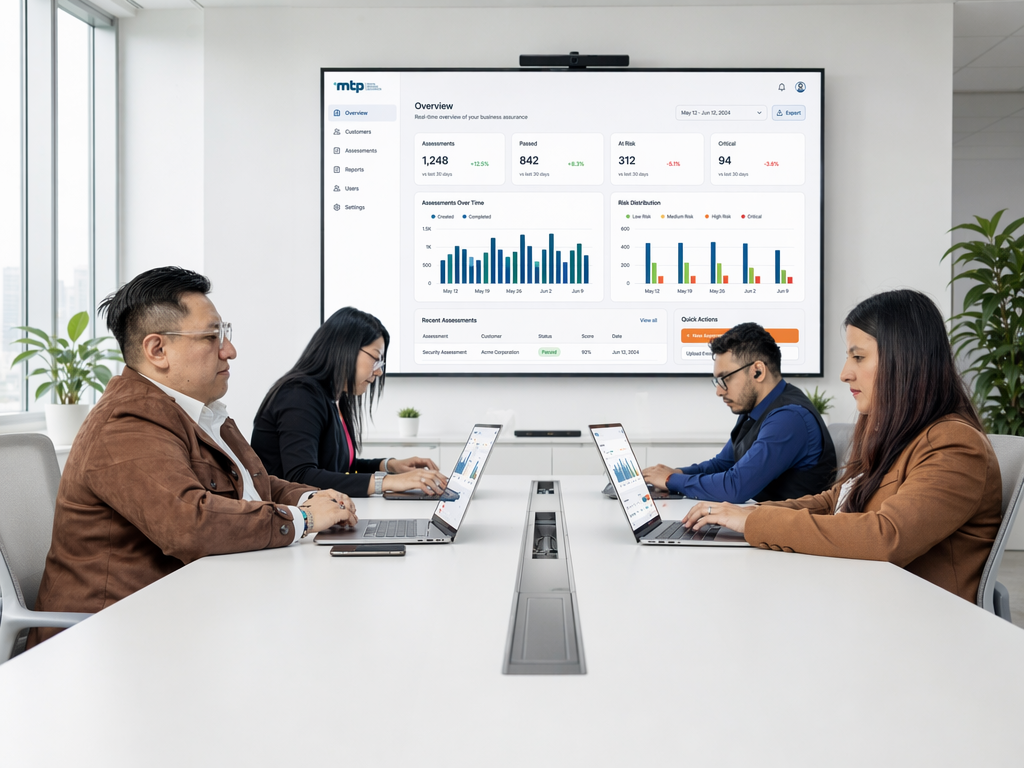
Com a confiança de organizações na banca e retalho que atingem zero descobertas críticas em produção
O problema não é a segurança, é o que falta por trás
Os padrões que concentram o risco real
Segurança tardia em pré-produção
A segurança entra quando o código já está em pré-produção. As descobertas chegam tarde, travam releases e a equipa de desenvolvimento percebe-as como bloqueio, não como valor. Cada rejeição corrói a relação entre segurança e entrega.
Pentest anual, postura desconhecida entre exercícios
Existe um pentest anual ou por exigência de auditoria. Entre exercícios, a postura é desconhecida. As vulnerabilidades introduzidas nos releases do trimestre permanecem invisíveis e a dívida de segurança cresce sem métrica.
SAST e DAST sem priorização
Há SAST e DAST no pipeline, mas geram milhares de descobertas sem priorizar. A IA opera em silos acrescentando ruído sem reduzir risco. As equipas recebem listas sem contexto de explorabilidade.
Seja qual for o seu cenário, a causa raiz é a mesma: a segurança ofensiva não está concebida com a estratégia, a priorização e a evidência que o negócio necessita. É isso que resolvemos.
Os números que sustentam a urgência
Custo médio global de uma brecha de dados em 2025
– IBM Cost of a Data Breach Report, 2025
| 20% |
Das brechas em 2025 iniciaram |
| 1,9 M USD |
Poupança média por brecha |
| ISO 27001 |
MTP certificada como organização |
Onde aparece o custo real na sua organização?
Observações e multas de CNBV, Condusef e PCI Council por falta de evidência ativa de testes e remediação documentada
Brechas com tempo de identificação superior a 200 dias que concentram o maior custo financeiro
Hotfixes e janelas de manutenção não planeadas para corrigir o que deveria ter sido detetado antes do merge para produção
Equipas de desenvolvimento bloqueadas por revisões que chegam tarde com milhares de descobertas sem priorizar
Dívida de segurança que cresce release após release sem métrica visível para Direção
Atraso face a organizações que já priorizam descobertas sob IA com governance
Framework MTP, Segurança ofensiva com resultados mensuráveis
Segurança ofensiva com resultados mensuráveis
Quatro razões que distinguem como operamos, com quem operamos e o que entregamos no fecho de cada exercício.
Cobertura completa desde o primeiro exercício
Resultados, não horas faturadas
Modelo IA em 3 níveis
Ambientes regulados. ISO 27001 certificada.
O que muda com pentesting e metodologia
Do pentest pontual à validação contínua
Validação contínua, não pentest anual
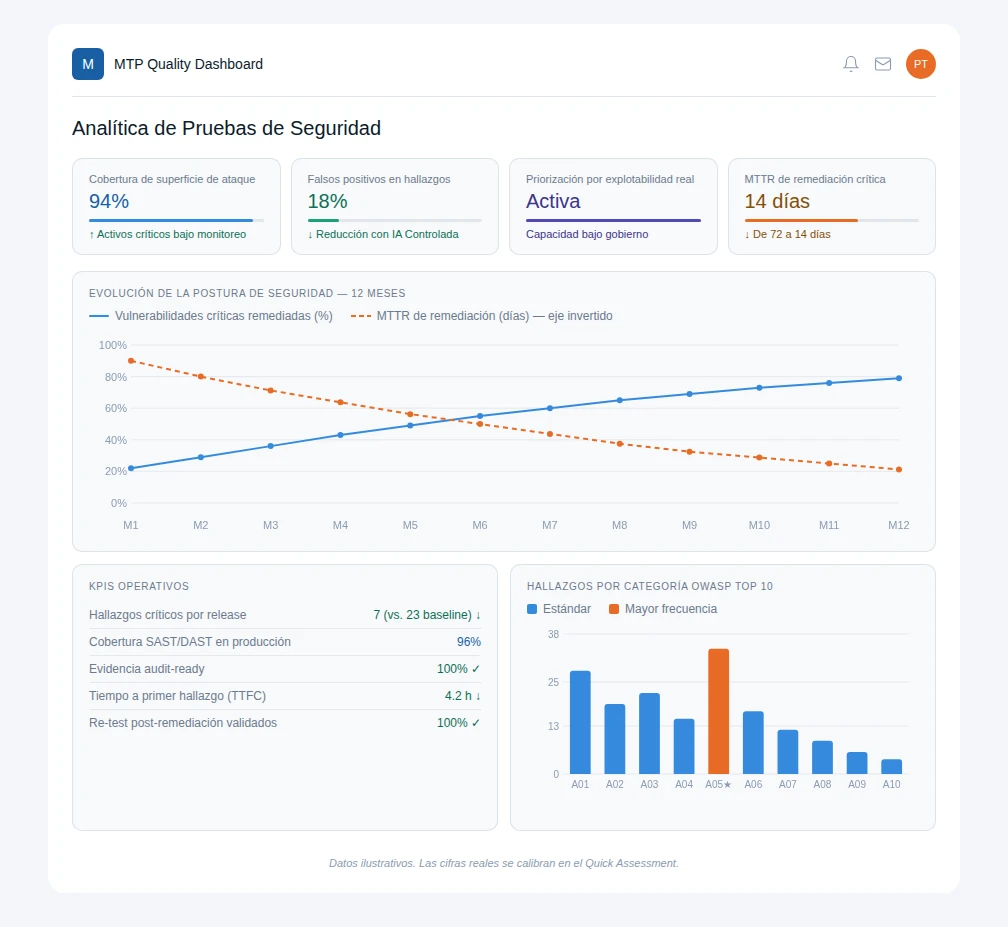
Validação contínua substitui o pentest anual, com MTTD mensurável e métricas comparáveis release a release.
Relatórios prontos para o regulador
Relatórios executivo e técnico prontos para OWASP, ISO 27001, PCI-DSS, CNBV e SOC 2.
MTTR sob controlo
MTTR de remediação sob controlo e validação pós-fix em cada descoberta crítica.
Priorização acionável com IA Controlada
IA Controlada correlaciona CVSS com EPSS, catálogo CISA KEV e criticidade do ativo para priorização acionável.
Cobertura completa desde código até produção
SAST no pipeline, DAST em runtime e pentest manual sobre o que as ferramentas automatizadas não conseguem ver — uma única postura de segurança, não exercícios isolados.
Zero descobertas críticas como padrão, não como exceção
Clientes que atingem zero descobertas críticas em produção sob um modelo de remediação assistida e validação pós-fix, não apenas um relatório que ninguém acompanha.
PROCESSO OPERATIVO DE PENTESTING
De brechas e riscos, a aplicações confiáveis
Quick Assessment Pentesting
Exposição atual, criticidade de ativos, enquadramento regulatório e maturidade DevSecOps. Compreendemos o seu ponto de partida antes de definir o âmbito.
Inventário de ativos
APIs (REST, gRPC, GraphQL), acessos privilegiados, cloud (AWS, Azure, GCP) e terceiros. Definimos o perímetro real, não o declarado.
Modalidade de pentesting
Caixa negra (validação externa), caixa cinzenta/branca (profundidade), SAST/DAST (pipeline). Alinhado a OWASP, NIST CSF, PTES e MITRE ATT&CK.
Simulação de ataques
Ambientes controlados, produtivos ou não, sem disrupção operacional. Executamos em janelas acordadas com a sua equipa de operações.
Remediação assistida
Acompanhamos o fecho de cada descoberta crítica. IA correlaciona CVSS + EPSS + CISA KEV; especialista valida criticidade antes de entrega.
PTaaS — Pentesting como serviço
Validação contínua: ajuste de scope, re-tests e métricas por release. A postura de segurança deixa de ser pontual e torna-se mensurável.
Confiabilidade respaldada por dados
A operar nos ambientes mais exigentes
Setor Financeiro
Pipeline de segurança estabilizado com lançamentos controlados para Direção
- +30 iniciativas ativas de segurança ofensiva
- +900 mil execuções anuais entre SAST, DAST e pentest
- +20 mil horas de especialização em ambientes regulados
- 100% dos ambientes operados sob regulação
“Estabilizámos o nosso pipeline e hoje lançamos com maior confiança para a Direção. A automação deixou de ser um risco.”
— Diretor de TI, Setor Financeiro
Setor Privado
Lançamento controlado de aplicações críticas sem impacto em clientes internos nem fornecedores
- Lançamento controlado sem impacto em clientes internos nem fornecedores
- Evidência audit-ready alinhada a PCI-DSS, ISO 27001 e CNBV
- Remediação assistida com validação pós-fix em cada descoberta crítica
- Modelo PTaaS com métricas por release
Conseguimos lançar de forma controlada as nossas aplicações sem impacto em clientes internos e fornecedores.
— Diretor de TI, Setor Privado
Escala operacional verificada
A operar nos ambientes mais exigentes
Incidentes Detetados
Casos de Teste Automatizados
Horas de Testing
Casos de Teste Concebidos
FAQ Testing de Pentesting
O que mais nos perguntam sobre Testes de Segurança
Qual é a diferença entre pentesting orientado a conformidade e orientado a risco?
O orientado a conformidade executa o âmbito mínimo da norma e entrega o relatório. O orientado a risco prioriza por impacto real, valida explorabilidade concreta e entrega um plano de remediação acionável. O primeiro passa a auditoria; o segundo reduz a probabilidade de incidente.
Como funciona o modelo de IA em 3 níveis?
IA First: correlação automatizada cross-pipeline. IA Controlada (Human-in-the-Loop com audit trail): combina CVSS, EPSS e CISA KEV com criticidade do ativo; especialista valida com rastreabilidade completa. Sem IA / Compliance-Ready: para dados classificados ou ambientes air-gapped. O nível decide-se no Quick Assessment.
Os relatórios são válidos perante CNBV, PCI-DSS e ISO 27001?
Sim. Evidência audit-ready alinhada a PCI-DSS, ISO 27001 Anexo A, OWASP ASVS, NIST CSF e orientações CNBV/Condusef. Relatório executivo para Direção e relatório técnico com cada vulnerabilidade classificada por criticidade, explorabilidade e impacto, com plano de remediação priorizado.
Quanto dura um pentest completo?
Um pentest de uma aplicação ou ambiente demora entre 2 e 4 semanas, incluindo relatório executivo, relatório técnico e sessão de revisão com a equipa.
O serviço pode operar sobre APIs e ambientes cloud?
Sim. Cobrimos APIs REST, gRPC, GraphQL e OpenAPI, e configurações cloud em AWS, Azure e GCP. A metodologia segue OWASP API Security Top 10 e MITRE ATT&CK para cloud.
Que diferença há entre SAST, DAST e pentest manual?
SAST analisa o código-fonte sem o executar, antes do build. DAST testa a aplicação em execução, simulando ataques externos. O pentest manual — caixa negra, cinzenta ou branca — acrescenta o critério de um especialista para encontrar cadeias de exploração que nenhuma ferramenta automatizada deteta por si só. MTP integra-os num único modelo, não como exercícios isolados.
O que é PTaaS e em que se diferencia de um pentest tradicional?
PTaaS (Pentesting as a Service) converte o pentest de um exercício anual pontual num serviço contínuo: ajuste de scope, re-tests periódicos e métricas comparáveis release a release. A postura de segurança deixa de ser uma fotografia de um momento e torna-se uma métrica que a Direção pode acompanhar ao longo do tempo.
O que acontece se o pentest encontrar uma vulnerabilidade crítica ativa em produção?
As descobertas críticas são escaladas de imediato, fora do ciclo normal de entrega do relatório, com recomendação de mitigação imediata. MTP acompanha a remediação e realiza uma validação pós-fix para confirmar que a vulnerabilidade ficou fechada antes de considerar a descoberta resolvida.
Em qual dos três cenários está a sua organização?
O Assessment de segurança mapeia o seu nível atual de risco, com um entregável concreto para apresentar à direção.